В Anthropic предупредили, что ИИ-модели смогут воспроизводить себя, заражая IoT-девайсы
Специалисты компании Anthropic предупреждают, что уже в ближайшие месяцы небольшие ИИ-модели могут научиться самостоятельно распространяться на IoT-устройства, формируя ботнеты без централизованного управления. По мнению исследователей, такие ИИ-черви смогут использовать вычислительные мощности зараженных девайсов для работы и дальнейшего распространения.
Дата: 14 Октября 2026 17:30:08В бюджетных Android-смартфонах нашли предустановленную малварь
Исследователи из компании Bitdefender выявили вредоносную кампанию Midnight Mimosa, которая затронула тысячи бюджетных Android-смартфонов более чем в 150 странах. Специалисты нашли малварь, которая была встроена непосредственно в прошивку устройств и позволяла злоумышленникам незаметно устанавливать новые приложения, заниматься рекламным мошенничеством и превращать смартфоны жертв в резидентные прокси.
Дата: 14 Октября 2026 15:30:31Эй, башнем! Разбираем особенности Bash, которые нужно знать хакеру
Для подписчиков
Если ты хочешь пентестить машины с Linux, но не до конца понимаешь тонкости работы командной оболочки, эта статья — для тебя. В ней я объясняю нюансы работы в Bash, которые важно знать каждому пентестеру.
Кибератака привела к отключению холодильников во французских супермаркетах
Злоумышленники удаленно активировали системы разморозки холодильников в сотнях французских супермаркетов, и в результате магазины понесли серьезные убытки из-за испорченных продуктов. Предполагается, что атакующие взломали контроллеры Danfoss, управляющие холодильным оборудованием.
Дата: 14 Октября 2026 12:30:29«Обход антивирусов на практике»: открываем предзаказ на новую книгу
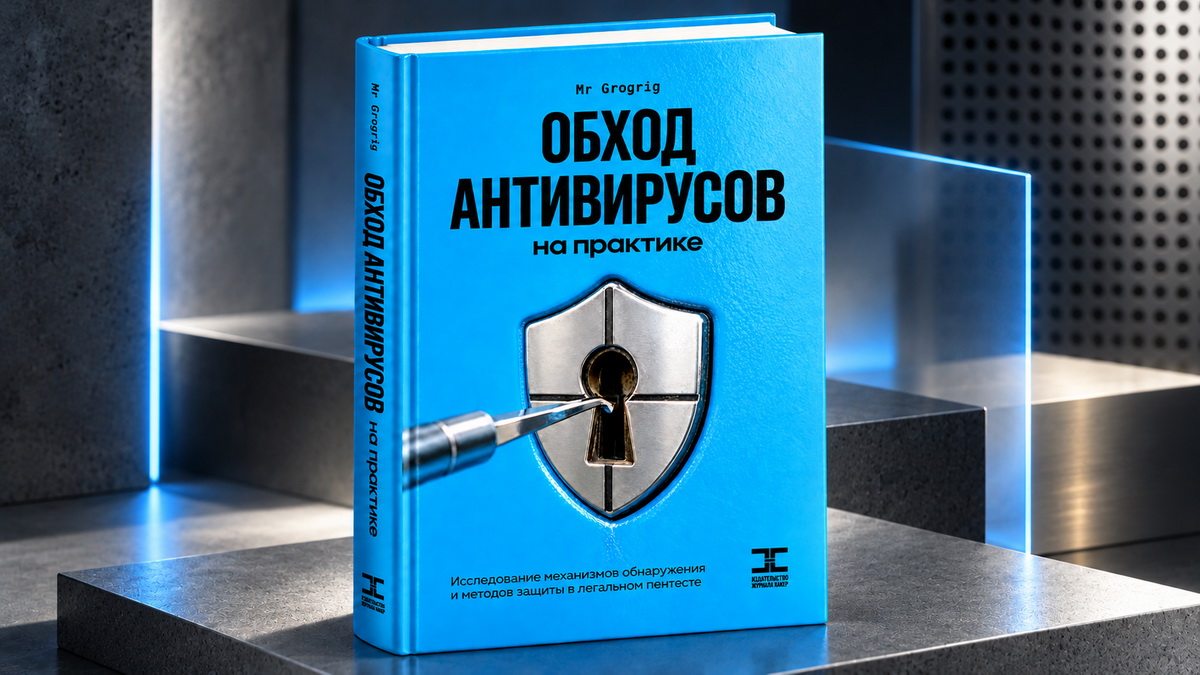
Открыт прием предварительных заказов на новую печатную книгу «Обход антивирусов на практике». Ее автор Mr.Grogrig — постоянный автор «Хакера», реверс-инженер с шестнадцатью годами опыта в сфере ИБ, который разбирает антивирусные движки и исследует способы обхода защиты. Тебя ждут 250 страниц материалов о том, как антивирусы обнаруживают угрозы и почему иногда их пропускают. Сейчас книгу можно заказать по специальной цене, которая действует только на время сбора предзаказов!
Дата: 14 Октября 2026 12:00:35ИИ-поисковик TorrentClaw проверяет содержимое раздач на подделки и малварь
Разработчики торрент-поисковика TorrentClaw, созданного преимущественно с помощью ИИ, представили систему TrueSpec, которая проверяет содержимое раздач и выявляет поддельные файлы и малварь. В частности, авторы заявляют, что инструмент уже помог выявить десятки торрентов, в которых злоумышленники использовали легитимный VLC для загрузки вредоносной DLL.
Дата: 14 Октября 2026 10:30:52Критическая уязвимость в GitLab позволяет неавторизованному пользователю выполнить код на сервере
Разработчики GitLab выпустили экстренные патчи для критической уязвимости CVE-2026-97229, которая позволяла без аутентификации выполнять произвольный код на стороне сервера. Проблема затрагивает GitLab Community Edition (CE) и Enterprise Edition (EE) и получила максимальную оценку по шкале CVSS — 10 баллов из 10 возможных.
Дата: 14 Октября 2026 09:30:52Арестован инженер OpenAI, разместивший жучок в офисе компании
В США арестовали 35-летнего инженера компании OpenAI Абдулрахмана Альфозана (Abdulrahman Alfozan), которого подозревают в установке скрытого записывающего устройства в переговорной комнате руководства компании. По версии следствия, мужчина установил скрытое записывающее устройство в переговорной комнате, предварительно завернув его в туалетную бумагу. При этом для подготовки своей шпионской активности он, предположительно, использовал ИИ.
Дата: 14 Октября 2026 08:30:35OpenAI предупредила более 100 организаций о подозрительной активности своих моделей
Представители OpenAI сообщили, что уведомили более ста организаций о потенциально опасной активности ИИ-моделей, поведение которых отклонялось от заданных ограничений. При этом в компании подчеркивают: такие уведомления не означают, что модели обязательно получили доступ к конфиденциальным данным или скомпрометировали сторонние системы.
Дата: 13 Октября 2026 17:30:29Проблема FortiBleed по-прежнему используется хакерами
ФБР и Секретная служба США (USSS) предупредили, что кампания FortiBleed по-прежнему активна и создает риски. По данным правоохранителей, злоумышленники продолжают атаковать доступные из интернета брандмауэры Fortinet FortiGate и SSL VPN-шлюзы, а некоторые пострадавшие организации в итоге теряют доступ к собственным устройствам.
Дата: 13 Октября 2026 15:30:38